


– Det er lett å være etterpåklok. Det er vanskelig å være klok i forkant, sier Bjørn Jonassen, partner i Deloitte.
De har akkurat lagt frem en rapport om hva som gikk galt under det alvorlige datatyveriet i Lørenskog kommune.
Angrepet førte til at store mengder sensitive personopplysninger havnet på det mørke nettet.
I den kommer det frem at det tok 26 dager fra det første varselet kom til det første tiltaket ble iverksatt.
Jonassen sier kommunen rett og slett ikke har hengt med på utviklingen av trusselutviklingen på cyberangrep.
– De har ikke hengt med i takt med utviklingen av trusselbildet, sier han.
Sensitive opplysninger på avveier
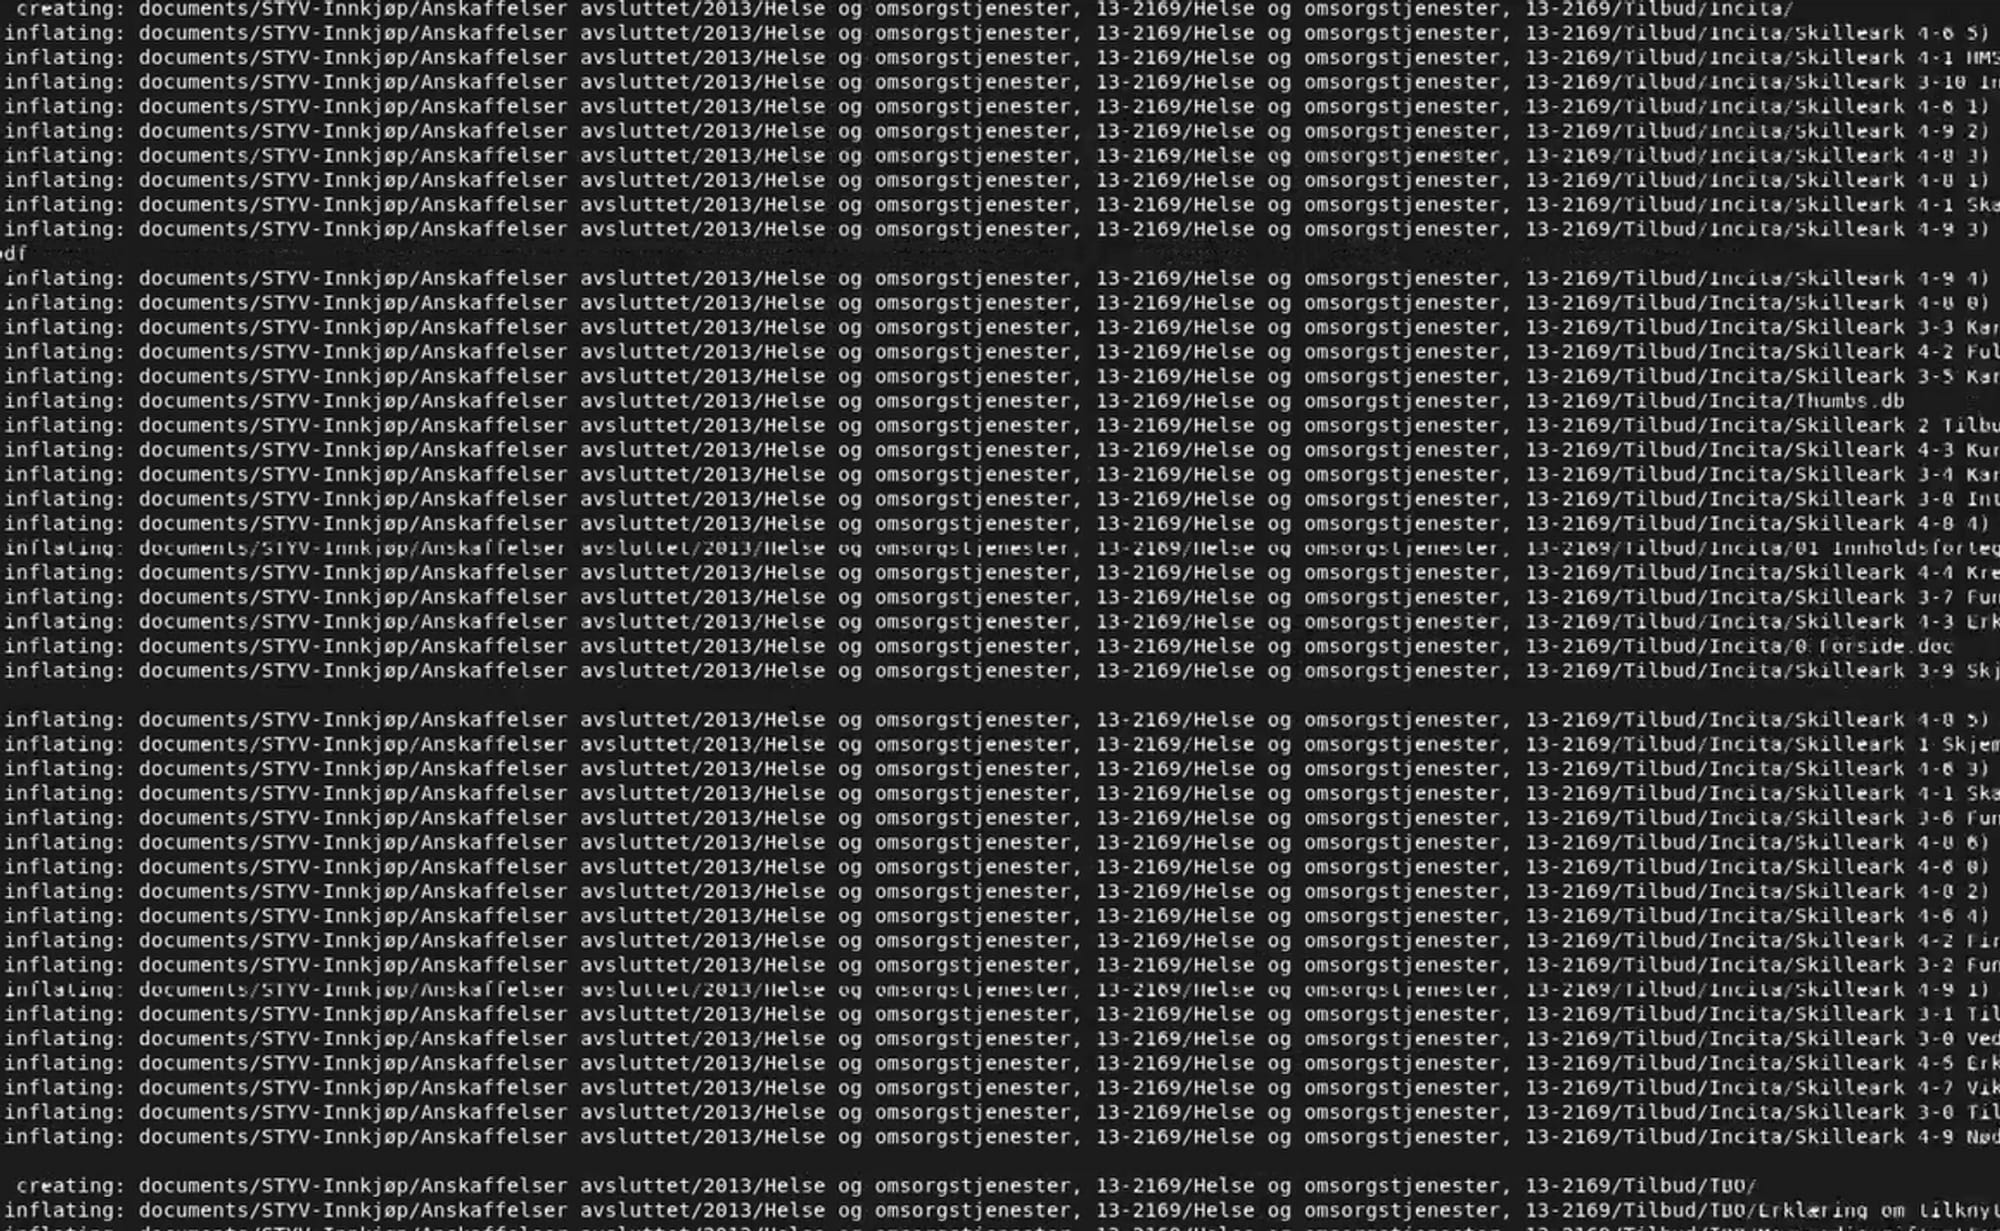
Som NRK har fortalt, ligger sensitive opplysninger om tusenvis av innbyggere nå på det såkalt mørke nettet.
Tusenvis av barn og voksne som har vært bosatt i Lørenskog, er rammet av lekkasjen.
I tillegg til psykologjournaler er bekymringsmeldinger fra skoler og barnehager en del av de lekkede filene.
Kommunen har opprettet et eget innsynssenter for å svare folk som redde for at de er i det lekkede materialet.
Feiltolket varsler
Mellom 13. april og 8. mai kom det tre bølger av varsler fra IT-systemene som ikke ble fulgt opp.
Årsaken er ifølge rapporten at det ikke var tydelig hvem som hadde ansvar for å følge opp varslene.
– Det kom flere løpende varsler som kommunen og leverandørene måtte forholde seg til. Det gjorde det krevende å koble varsler sammen og prioritere enkeltvarselet som var en del av et pågående angrep, står det i rapporten.
Deloitte konkluderer med at disse varslene ikke ble identifisert, vurdert og prioritert raskt nok. Hadde man gjort det, kunne man begrenset omfanget av angrepet.
– Det er ikke unormalt at det tar den tiden, men når man får slike signaler, handler det om hvilken kapasitet man har til å håndtere det, sier han og fortsetter;
– Det er klart at hvis man hadde hatt folk som er trent og er vant til å jobbe med dette, så kunne angrepet vært redusert, sier han.
Ifølge kommunedirektør Ragnar Christoffersen får de flere hundre varsler hver dag. Og at varsler om dataangrep ble feiltolket.
– Det ble tolket som en vanlig pålogging fra en hjemmekontorløsning. Hvis vi hadde forstått varslene på en riktig måte, så kunne vi kanskje stoppet angrepet på et tidligere tidspunkt.
For dårlig forberedt
Den 33 sider lange rapporten slår fast at det er flere grunner til angrepet.
Det kan ikke forklares med en enkeltstående svikt.
Deloitte peker på at det blant annet manglet et tydelig ansvar når kommunen har byttet IKT-system.
– Ansvaret for flytting, sletting av filer har ikke vært tydelig. I tillegg har gamle systemer fortsatt å være i bruk, skriver de.
For få folk og for lite kunnskap om IT-sikkerhet har også bidratt.
– Det gjelder daglig drift, modernisering, innkjøp og vedlikehold og sikkerhetsarbeid. I tillegg fikk personer med andre primæroppgaver ansvar for sikkerhet.
Og selv om kommunen hadde beredskapsplaner, så hadde de ikke øvd nok på ulike scenario, som løsepengeangrep.
Det manglet også en helhetlig plan for samhandling mellom ulike aktører ved et større cyberangrep, står det.
– Kan skje hvor som helst
Situasjonen i Lørenskog kommune er ikke unik, understreker Jonassen.
– Jeg tror at de fleste norske kommuner har etterslep på fillagring og sikring av denne typen informasjon og mot angrep som dette. Dette kan skje hvor som helst, sier han.
Han tror det handler om penger og kommunikasjon.
– Ikke bare penger til teknologi, men også til ansatte som har kompetanse til å oversette trusselen til et politisk språk som gjør det mulig å forstå hva som skal til for å redusere risikoen for slike angrep, sier han.
Hva nå?
Deloitte peker på flere tiltak som kommunen må gjennomføre for å unngå at dette skjer igjen.
De ber kommunen passe spesielt på at det er tydelig hvem som skal følge opp varsler og datasikkerhet.
– Vi anbefaler også at kommunen vurderer om IKT-funksjonens organisering, kapasitet, kompetanse og mandat er tilstrekkelig tilpasset kommunens digitale avhengighet.
Kommunedirektøren sier de ønsker å bruke rapporten til å lære.
– Det er ikke en enkeltstående hendelse som ligger bak. Det er flere punkter vi må lære av. Vi må bruke penger på dette. Det er en utfordring i en kommune, for det er de samme pengene som går til eldreomsorg og skole.